Anatomi Error 413 Request Entity Too Large pada WordPress Nginx
Momen paling membingungkan bagi pengelola toko online adalah ketika berkas tema premium 40MB gagal diunggah padahal sisa kuota hosting masih longgar. Panduan client_max_body_size wordpress ini menjelaskan bahwa pesan 413 Request Entity Too Large bukan kerusakan database atau bug WordPress, melainkan proteksi bawaan web server Nginx yang menolak request body klien begitu ukurannya melewati batas yang dikonfigurasi.
Secara protokol, Nginx membaca header Content-Length sebelum menerima payload. Jika angka itu melebihi client_max_body_size, koneksi diputus di level socket dan server mengembalikan status 413 tanpa meneruskan satu byte pun ke PHP-FPM. Pemutusan dini ini disengaja agar worker PHP tidak tersita oleh request yang pasti ditolak, sebagaimana didokumentasikan modul ngx_http_core_module di situs resmi Nginx.
Jebakan klasiknya adalah menaikkan pengaturan PHP berulang kali padahal gerbang yang menolak bukan PHP. Seperti dibahas pada artikel konfigurasi wp-config.php praktis, nilai yang diubah harus berada pada lapisan yang mengeksekusi request.
Tiga Lapis Pipeline Upload WordPress: Nginx, PHP, dan Media Library
Setiap berkas yang diunggah lewat dashboard melewati tiga gerbang independen sebelum mendarat di pustaka media. Lapis pertama adalah Nginx dengan client_max_body_size, lapis kedua adalah PHP-FPM dengan upload_max_filesize dan post_max_size, dan lapis ketiga adalah WordPress Core dengan filter upload_size_limit. Kapasitas efektif pipeline selalu mengikuti gerbang tersempit, sehingga membuka satu gerbang lebar-lebar tidak menolong bila gerbang lain masih sempit.
| Lapisan Pipeline | Parameter Penentu | Perilaku Saat Batas Terlampaui | Pesan Error yang Muncul |
|---|---|---|---|
| Nginx sebagai gerbang HTTP | client_max_body_size, default 1m | Koneksi diputus sebelum payload diteruskan | 413 Request Entity Too Large |
| PHP-FPM sebagai prosesor eksekusi | post_max_size dan upload_max_filesize | Berkas ditolak saat parsing request POST | The uploaded file exceeds the upload_max_filesize directive in php.ini |
| WordPress Core sebagai penyimpan aplikasi | Filter upload_size_limit | Media library menolak dengan pesan aplikasi | Pesan error terjemahan tema di layar unggah |
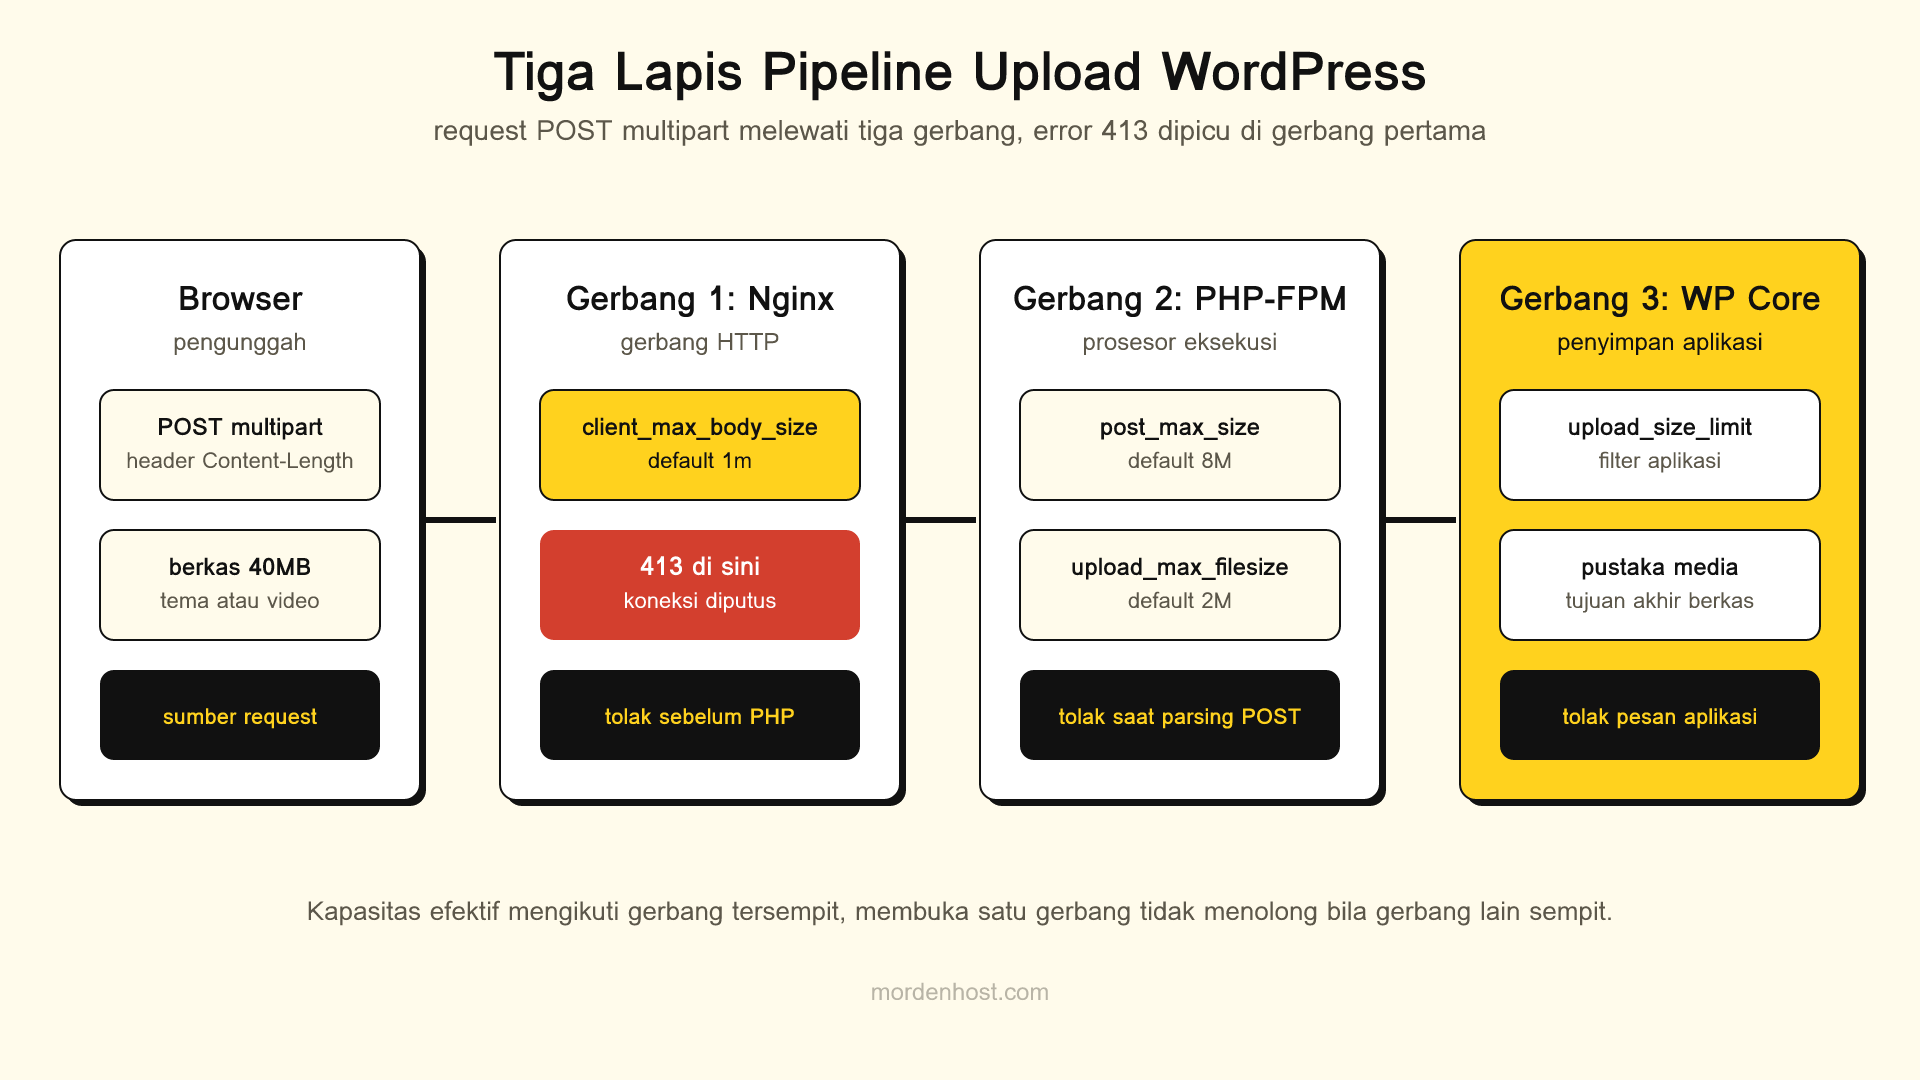
Diagram di atas memetakan posisi tiap gerbang dan titik penolakan 413 yang selalu berada di gerbang pertama. Pemahaman berlapis ini juga menjadi fondasi artikel optimasi fastcgi buffers wordpress, karena buffer FastCGI baru bekerja setelah request lolos dari gerbang Nginx.
Perbedaan Fundamental client_max_body_size dan upload_max_filesize
Perbedaan kedua direktif ini terletak pada siapa yang mengeksekusi dan kapan. Nilai upload_max_filesize di php.ini yang secara default hanya 2M menurut manual resmi PHP hanya berlaku setelah request utuh diterima oleh runtime PHP. Sementara itu client_max_body_size di Nginx yang secara default hanya 1m sudah memutus request jauh sebelum itu. Menaikkan php.ini sampai 64M tidak mengubah apa pun bagi berkas 40MB selama Nginx masih bertahan pada 1m.
Relasi pengerjaan yang benar membaca pola client_max_body_size vs upload_max_filesize wordpress sebagai rantai ketergantungan, bukan dua setelan yang saling menggantikan. Manual PHP sendiri mensyaratkan post_max_size harus lebih besar daripada upload_max_filesize, dan rantai itu baru lengkap setelah gerbang Nginx dibuka minimal selebar nilai PHP. Sinkronisasi juga mencakup memory_limit yang harus lega menampung parsing, seperti diuraikan pada artikel memahami wp memory limit wordpress.
Mekanisme Buffer Memori dan Disk Spooling: client_body_buffer_size
Lolos dari pemeriksaan ukuran bukan berarti payload langsung diteruskan. Nginx menampung request body di memori RAM sebesar client_body_buffer_size yang secara default hanya 8K atau 16K, setara dua memory pages tergantung platform. Payload yang lebih kecil dari buffer diproses seluruhnya di RAM, sedangkan sisanya ditulis sementara ke berkas pada direktori client_body_temp_path sebelum disalurkan ke socket PHP-FPM.
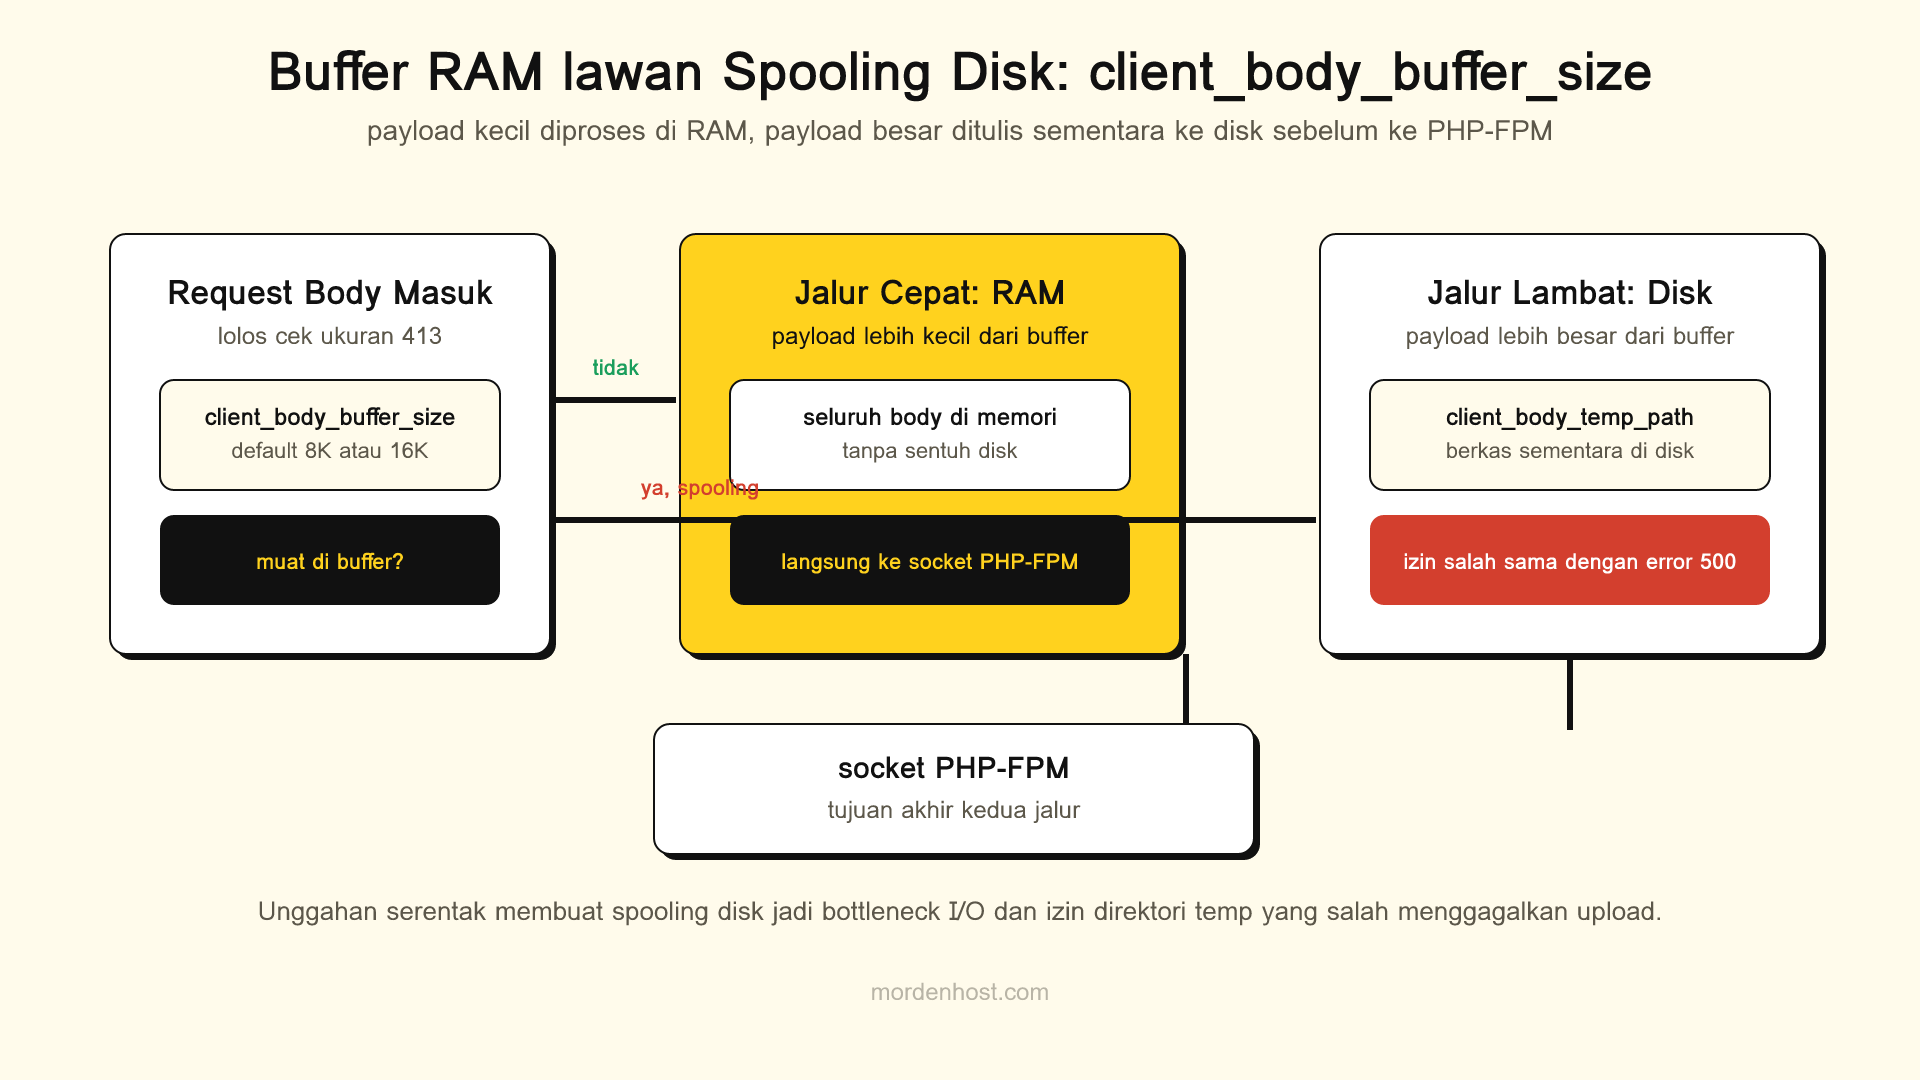
Diagram di atas menunjukkan percabangan RAM lawan disk tersebut beserta konsekuensinya. Ketika puluhan pengguna mengunggah berkas besar bersamaan, spooling disk menjadi bottleneck I/O yang menaikkan waktu respons, dan izin direktori temp yang salah membuat Nginx gagal menulis sehingga upload gagal dengan error 500. Direktif pendukung client_body_in_file_only bahkan memaksa seluruh body ke berkas, sehingga kesehatan media SSD NVMe ikut menentukan kelancaran unggah.
Strategi Konfigurasi Berdasarkan Konteks Nginx: http, server, dan location
Direktif ini valid pada tiga konteks, yaitu blok http yang berlaku global untuk seluruh situs, blok server yang berlaku per virtual host, dan blok location yang berlaku per pola URL. Aturan pewarisan sederhana: setelan pada konteks yang lebih spesifik menimpa yang lebih umum. Pola nginx client_max_body_size wordpress yang aman memanfaatkan pewarisan ini untuk memberi kuota berbeda pada area berbeda, alih-alih satu angka global untuk semua endpoint.
Rekomendasi praktisnya adalah menjaga area publik tetap ketat, misalnya 10M untuk form kontak dan komentar, lalu memperbesar kuota hanya pada endpoint unggah dashboard seperti /wp-admin/async-upload.php. Membuka ratusan megabyte pada konteks http global berarti setiap endpoint publik ikut bisa dibanjiri payload raksasa, sebuah risiko yang dibedah lebih jauh pada artikel arsitektur nginx vs openlitespeed wordpress dari sisi pilihan web server.
Matriks Sinkronisasi Parameter Upload Berdasarkan Kebutuhan Website
Kebutuhan blog pribadi berbeda dari portal e-learning yang rutin menerima video. Tabel berikut memberi contoh titik awal yang sinkron untuk server mandiri, dengan M berarti megabyte, dan setiap baris memenuhi rantai Nginx selebar atau lebih lebar dari post_max_size serta post_max_size selebar atau lebih lebar dari upload_max_filesize.
| Profil Website | client_max_body_size di Nginx | post_max_size di PHP | upload_max_filesize di PHP |
|---|---|---|---|
| Blog standar dan company profile | 32M | 32M | 32M |
| Toko online WooCommerce | 64M | 64M | 64M |
| Portal media dan e-learning video | 128M | 128M | 128M |
Nilai client_max_body_size harus lebih besar atau sama dengan post_max_size, dan post_max_size harus lebih besar atau sama dengan upload_max_filesize.
Kaidah pada kutipan di atas adalah kompas yang tidak boleh dilanggar ke arah mana pun. Parameter upload pada layanan terkelola Mordenhost sendiri telah dikalibrasi dan disinkronkan oleh tim engineer, sehingga pelanggan tidak perlu menghitung matriks ini secara manual.
Panduan Konfigurasi client_max_body_size pada Server Nginx WordPress
Tiga langkah berikut hanya berlaku untuk server mandiri dengan akses root atau sudo, seperti VPS yang dipegang penuh oleh pemiliknya. Pengguna Cloud Hosting tidak memiliki akses terminal dan tidak perlu mengikuti langkah ini. Sebelum menyentuh berkas apa pun, salin dulu konfigurasi aktif sebagai cadangan agar rollback memungkinkan bila sintaks baru bermasalah.
Langkah 1: Memeriksa dan Mengedit Berkas Konfigurasi Virtual Host Nginx
Berkas konfigurasi umumnya berada di /etc/nginx/nginx.conf untuk setelan global atau /etc/nginx/sites-available/domain.com untuk tiap virtual host. Buka berkas virtual host terkait, temukan blok server atau blok location khusus area admin, lalu sisipkan direktif dengan nilai sesuai matriks kebutuhan website.
-- Ilustrasi: blok server dengan batas upload 64M.
server { listen 80; server_name namadomain.com; client_max_body_size 64M; location /wp-admin/ { client_max_body_size 64M; } }
Menempatkan direktif pada blok location /wp-admin/ mengikuti strategi konteks pada bagian sebelumnya: area publik mewarisi batas global yang ketat, sedangkan dashboard mendapat kuota longgar. Simpan berkas tetapi jangan memuat ulang dulu sebelum tahap pengujian selesai.
Langkah 2: Menyelaraskan Parameter Eksekusi pada php.ini dan PHP-FPM Pool
Buka berkas php.ini atau berkas pool PHP-FPM www.conf, lalu selaraskan dua parameter inti dengan nilai Nginx. Tanpa penyelarasan ini, request yang lolos gerbang Nginx akan kandas di gerbang PHP dengan pesan error aplikasi yang membingungkan.
-- Ilustrasi: baris php.ini yang selaras dengan Nginx 64M.
upload_max_filesize = 64M post_max_size = 64M memory_limit = 128M max_execution_time = 300
Baris memory_limit memberi ruang parsing request besar, sedangkan max_execution_time memberi waktu cukup bagi WordPress memproses berkas. Detail penyetelan durasi eksekusi dibahas pada artikel kalibrasi max execution time php, karena timeout dan batas ukuran sering muncul sebagai satu paket keluhan.
Langkah 3: Menguji Validitas Sintaks dan Memuat Ulang Layanan Server
Satu karakter salah pada konfigurasi Nginx bisa membuat seluruh virtual host gagal dimuat, sehingga pengujian sintaks hukumnya wajib sebelum reload. Perintah uji membaca seluruh berkas dan melaporkan baris bermasalah tanpa menyentuh layanan yang sedang berjalan.
-- Ilustrasi: urutan perintah uji sintaks lalu muat ulang.
sudo nginx -t sudo systemctl reload nginx sudo systemctl restart php8.2-fpm
Jalankan uji sintaks lebih dulu dan lanjutkan hanya bila keluar status syntax is ok dan test is successful. Perintah reload memuat konfigurasi baru tanpa memutus koneksi aktif, sedangkan restart PHP-FPM memastikan pool membaca nilai php.ini terbaru sebelum pengujian unggah ulang dilakukan.
Kesalahan Umum Saat Mengatur Batas Upload dan Cara Mengatasinya
Kegagalan pertama yang paling sering terjadi adalah lupa memuat ulang layanan setelah mengedit berkas, sehingga nilai baru hanya tersimpan di disk tetapi tidak dibaca proses yang berjalan. Gejalanya khas: konfigurasi terlihat benar saat dibuka, tetapi error 413 tetap muncul sampai perintah reload dieksekusi.
Kegagalan kedua adalah rantai nilai yang terbalik, yaitu post_max_size lebih kecil daripada upload_max_filesize, sehingga PHP memotong request sebelum memeriksa berkas. Kegagalan ketiga adalah izin direktori client_body_temp_path yang tidak bisa ditulisi worker Nginx, yang menjelma menjadi error 500 dan bukan 413. Kegagalan keempat datang dari luar server: domain yang berada di balik proksi Cloudflare tunduk pada batas upload sisi edge, yaitu 100MB pada paket Free, sehingga angka Nginx sebesar apa pun tidak akan melewati plafon tersebut dan solusinya adalah menyesuaikan ukuran berkas dengan batas itu.
Pertimbangan Keamanan dan Mitigasi Serangan DoS Payload Besar
Menyetel client_max_body_size 0 menonaktifkan pemeriksaan ukuran request body sepenuhnya, sehingga satu koneksi bisa mengirim aliran data tanpa akhir. Penyerang mengeksploitasi celah ini dengan mengirim banyak request raksasa bersamaan sampai memori dan ruang disk server habis, pola klasik serangan Denial of Service melalui kelelahan buffer yang tidak membutuhkan kredensial apa pun.
Angka raksasa seperti 2GB tanpa proteksi sama berbahayanya meski tidak nol, karena tiap worker Nginx menampung payload di RAM atau spooling disk selama upload berlangsung. Mitigasi profesional berlapis: batasi konteks http global tetap kecil, longgarkan hanya pada location admin yang butuh, pasang pembatasan laju request pada endpoint unggah, dan pantau pertumbuhan direktori temp agar anomali volume langsung terlihat sebelum disk penuh.
Tanya Jawab Seputar client_max_body_size WordPress
Empat jawaban singkat atas pertanyaan teknis yang paling sering masuk dari administrator server. Pengguna layanan cloud hosting indonesia Mordenhost tidak perlu menghitung apa pun karena parameter upload telah dikalibrasi dan disinkronkan tim engineer, sedangkan kebutuhan kuota khusus tersedia pada server managed vps indonesia yang paketnya mulai Rp950.000 per bulan.
Berapa nilai default client_max_body_size jika tidak didefinisikan di Nginx?
Nilai bawaan direktif client_max_body_size pada web server Nginx adalah tepat satu megabyte. Jika payload permintaan HTTP melebihi ukuran tersebut, Nginx otomatis memutus koneksi dan menghasilkan kode error HTTP 413.
Mengapa error 413 tetap muncul padahal upload_max_filesize sudah 128MB?
Error 413 tetap terjadi karena Nginx bertindak sebagai gerbang terdepan sebelum PHP. Jika client_max_body_size di Nginx belum dinaikkan, permintaan upload diblokir di level socket sebelum mencapai runtime PHP server Anda.
Apakah aman menyetel client_max_body_size menjadi 0 di server WordPress?
Menyetel nilai nol menonaktifkan pemeriksaan ukuran request body sepenuhnya. Konfigurasi ini sangat berbahaya karena membuka celah serangan Denial of Service melalui pengunggahan berkas tak terbatas yang dapat memenuhi memori server.
Apakah Cloud Hosting Mordenhost memerlukan konfigurasi client_max_body_size manual?
Layanan Cloud Hosting Mordenhost tidak memerlukan konfigurasi manual karena seluruh parameter upload Nginx dan PHP telah disinkronkan secara optimal. Untuk kebutuhan kuota khusus, Managed VPS Mordenhost menyediakan fleksibilitas kustomisasi penuh.
Butuh bantuan menyelaraskan batas upload Nginx dan PHP untuk website WordPress? Hubungi tim Mordenhost via WhatsApp Mordenhost.