Banyak pemilik website mengira reverse proxy dan load balancer adalah dua nama untuk satu alat, karena satu perangkat lunak seperti NGINX bisa menjalankan keduanya. Padahal arsitekturnya berbeda. Reverse proxy adalah satu titik masuk yang melindungi origin sebelum request diteruskan. Load balancer membagi request ke banyak node supaya tidak ada server yang kewalahan. Panduan reverse proxy vs load balancer ini membedah definisi, lapisan kerja, tabel perbandingan, skenario pemakaian, dan langkah memilih arsitektur untuk website WordPress kamu.
Apa Itu Reverse Proxy dan Apa Itu Load Balancer
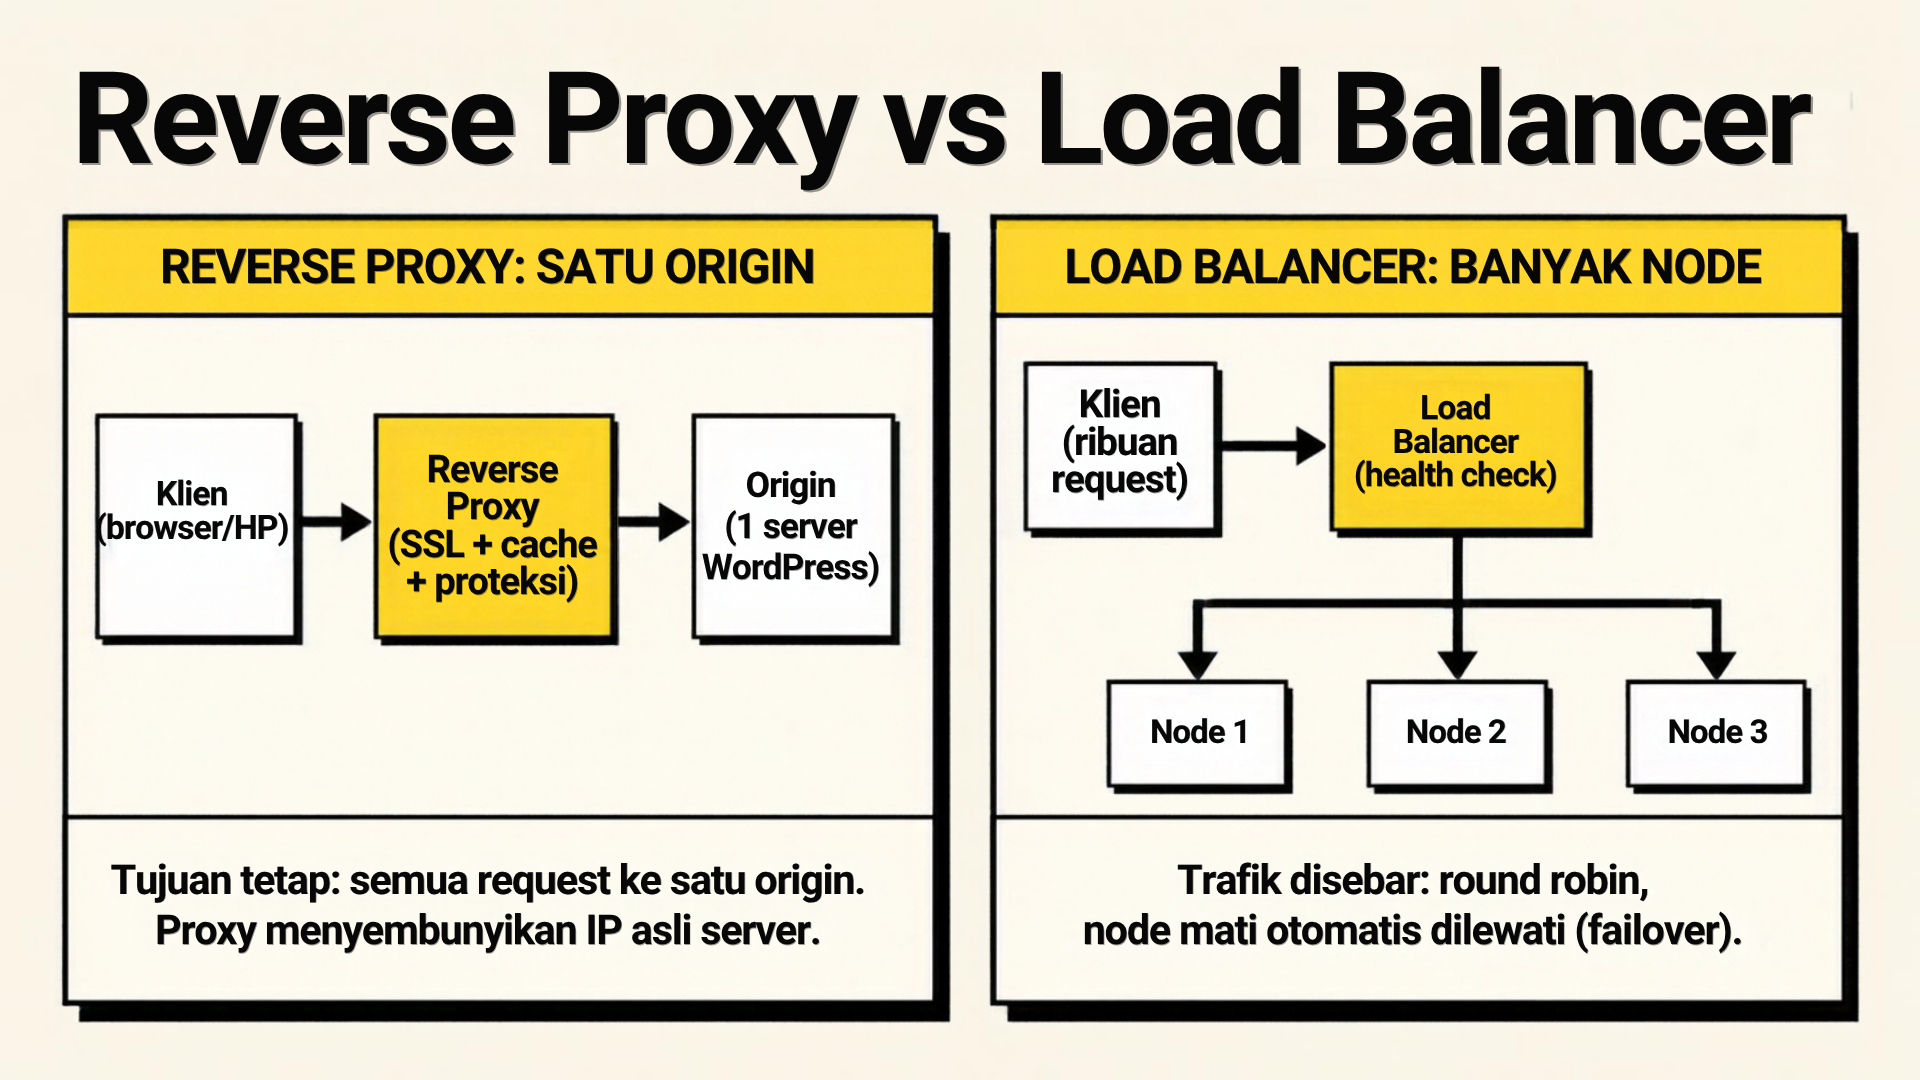
Reverse proxy adalah server perantara yang berdiri di depan origin dan menjadi satu-satunya pintu yang dilihat internet. Semua request mampir dulu untuk pemeriksaan keamanan, terminasi SSL, cache aset statis, dan pembatasan laju. Origin tidak pernah terekspos langsung sehingga serangan berhenti di lapisan depan.
Load balancer membagi beban ke banyak server yang setara. Fungsi load balancer adalah menerima request lalu meneruskannya ke node yang paling siap menurut kondisi tiap mesin. Saat satu node mati, trafik pindah otomatis ke node sehat. Singkatnya, reverse proxy menjawab siapa yang boleh masuk, load balancer menjawab ke server mana request diteruskan.
Perbedaan Reverse Proxy dan Load Balancer
Perbedaan paling mendasar ada pada jumlah backend. Reverse proxy melayani satu origin utama sebagai tujuan tetap, seluruh kecerdasannya dipakai memeriksa dan mempercepat request menuju alamat itu. Load balancer dirancang untuk banyak node yang setara, kecerdasannya dipakai memilih tujuan terbaik pada setiap request.
Perbedaan kedua adalah cara mengambil keputusan. Reverse proxy membaca isi request seperti path dan header untuk memutuskan apakah request diteruskan, dilayani dari cache, atau ditolak. Load balancer memilih node lewat algoritma seperti round robin plus health check berkala.
Perbedaan ketiga adalah perilaku saat gagal. Reverse proxy berhenti saat origin mati karena tujuannya tetap satu. Load balancer memindahkan trafik ke node sehat otomatis.
Tabel Perbandingan Arsitektur
Tabel berikut merangkum delapan aspek arsitektural yang membedakan kedua komponen dalam satu pandangan. Gunakan sebagai contekan cepat saat merancang: kolom kiri menyebut aspeknya, dua kolom berikutnya membandingkan perilaku reverse proxy dan load balancer pada aspek itu. Pahami dulu singkatan di kolom lapisan, yaitu L4 untuk transport dan L7 untuk aplikasi. Setelah itu lanjut ke pembahasan Layer 4 dan Layer 7, karena istilah terminasi SSL, routing, dan failover dipakai lagi di section berikutnya. Simpan tabel ini sebagai rujukan setiap kali ada yang bertanya di mana batas keduanya.
| Aspek | Reverse proxy | Load balancer |
|---|---|---|
| Jumlah backend | Satu origin utama (atau beberapa origin tetap) | Banyak node yang setara |
| Lapisan kerja dominan | L7 (HTTP/HTTPS), sebagian juga L4 | L4 atau L7, sesuai produk |
| Fokus fungsi | Proteksi origin, SSL termination, caching, rate limiting | Distribusi trafik, high availability, failover |
| Kebaca isi request | Ya (path, header, host) untuk keputusan routing | Hanya di mode L7 |
| Algoritma distribusi | Tidak relevan (tujuan tetap) | Round robin, least connections, weighted, health check |
| Menangani kegagalan node | Bisa deteksi origin mati, tetapi tujuan tetap satu arah | Bisa alihkan trafik ke node sehat secara otomatis |
| Kapan dipakai | Situs tunggal yang butuh titik masuk terlindungi | Klaster multi-node dan kebutuhan uptime tinggi |
| Contoh perangkat lunak | NGINX, Traefik, HAProxy | HAProxy, NGINX, cloud load balancer managed |
Layer 4 vs Layer 7: Dua Cara Load Balancing Bekerja
Inti pembahasan layer 4 vs layer 7 load balancer adalah seberapa dalam mesin membaca request. Pada mode Layer 4, mesin hanya melihat info transport seperti IP dan port lewat TCP atau UDP. Isi paket aplikasi tidak dibuka sehingga penerusan cepat dan buta konten. Pola ini pas untuk protokol non-HTTP seperti database atau trafik terenkripsi yang tidak boleh dibuka di tengah jalan.
Pada mode Layer 7, mesin membuka request HTTP/HTTPS dan membaca path, header, cookie, serta nama host sebelum menentukan tujuan. Request gambar bisa diarahkan ke node cache, request bersesi dikirim ke node yang sama, dan request API versi baru ke klaster terpisah. Fleksibel untuk routing cerdas, dengan ongkos komputasi karena setiap request dibaca dulu.
Trafik TCP mentah atau yang mengejar throughput memakai Layer 4, routing berbasis path dan cookie butuh Layer 7. IP asli klien diteruskan lewat X-Forwarded-For.
Kapan Reverse Proxy Sudah Cukup
Satu server sehat dengan proteksi depan yang benar tidak butuh load balancer. Kalau website WordPress kamu hidup di satu origin, reverse proxy memberi semua yang dibutuhkan: menyembunyikan origin dari internet, menangani sertifikat SSL, menyimpan cache aset statis, dan menahan lonjakan kecil. Untuk fondasi konsepnya, baca dulu penjelasan apa itu reverse proxy dan cara kerjanya sebelum melirik arsitektur yang lebih kompleks.
Tandanya jelas: trafik stabil di bawah kapasitas satu mesin, downtime sesekali masih bisa diterima, dan kebutuhan utamamu adalah keamanan serta kecepatan. Menambah load balancer dalam kondisi ini hanya menambah mesin, biaya, dan kerumitan tanpa masalah yang dipecahkan.
Kapan Website Butuh Load Balancer
Jawaban kapan butuh load balancer selalu kembali ke dua pemicu, yaitu kapasitas dan ketersediaan. Pemicu pertama muncul saat trafik rutin melampaui kemampuan satu node, antrean menumpuk dan respons merosot meski optimasi sudah maksimal. Pemicu kedua muncul saat bisnis tidak boleh mati karena satu server tumbang berarti pendapatan berhenti. Keduanya tidak bisa diselesaikan reverse proxy sebab masalahnya adalah jumlah mesin, bukan pintu masuk.
Load balancer juga dibutuhkan saat operasional menuntut pemeliharaan tanpa downtime. Node dicabut satu per satu untuk update lalu dipasang kembali. Kalau websitemu masuk fase ini, multi-node dengan failover otomatis adalah kebutuhan, bukan kemewahan.
Ketika Keduanya Dipakai Bersamaan
Di produksi nyata, keduanya jarang menjadi pilihan ganda. Pola umum adalah reverse proxy menghadap internet sebagai pintu depan, lalu load balancer di belakangnya menyebar request ke klaster node. Satu perangkat lunak pun bisa memegang dua peran sekaligus.
Mulai dari satu titik masuk, tambah lapisan distribusi hanya saat trafik atau kebutuhan uptime menuntut.
Kuncinya berlapis sesuai kebutuhan, bukan menumpuk sejak awal. Setiap lapisan menambah titik yang dipantau dan dipelihara, jadi mesin tambahan harus dibayar oleh masalah nyata yang terlihat di metrik.
Cara Menentukan Arsitektur Reverse Proxy atau Load Balancer
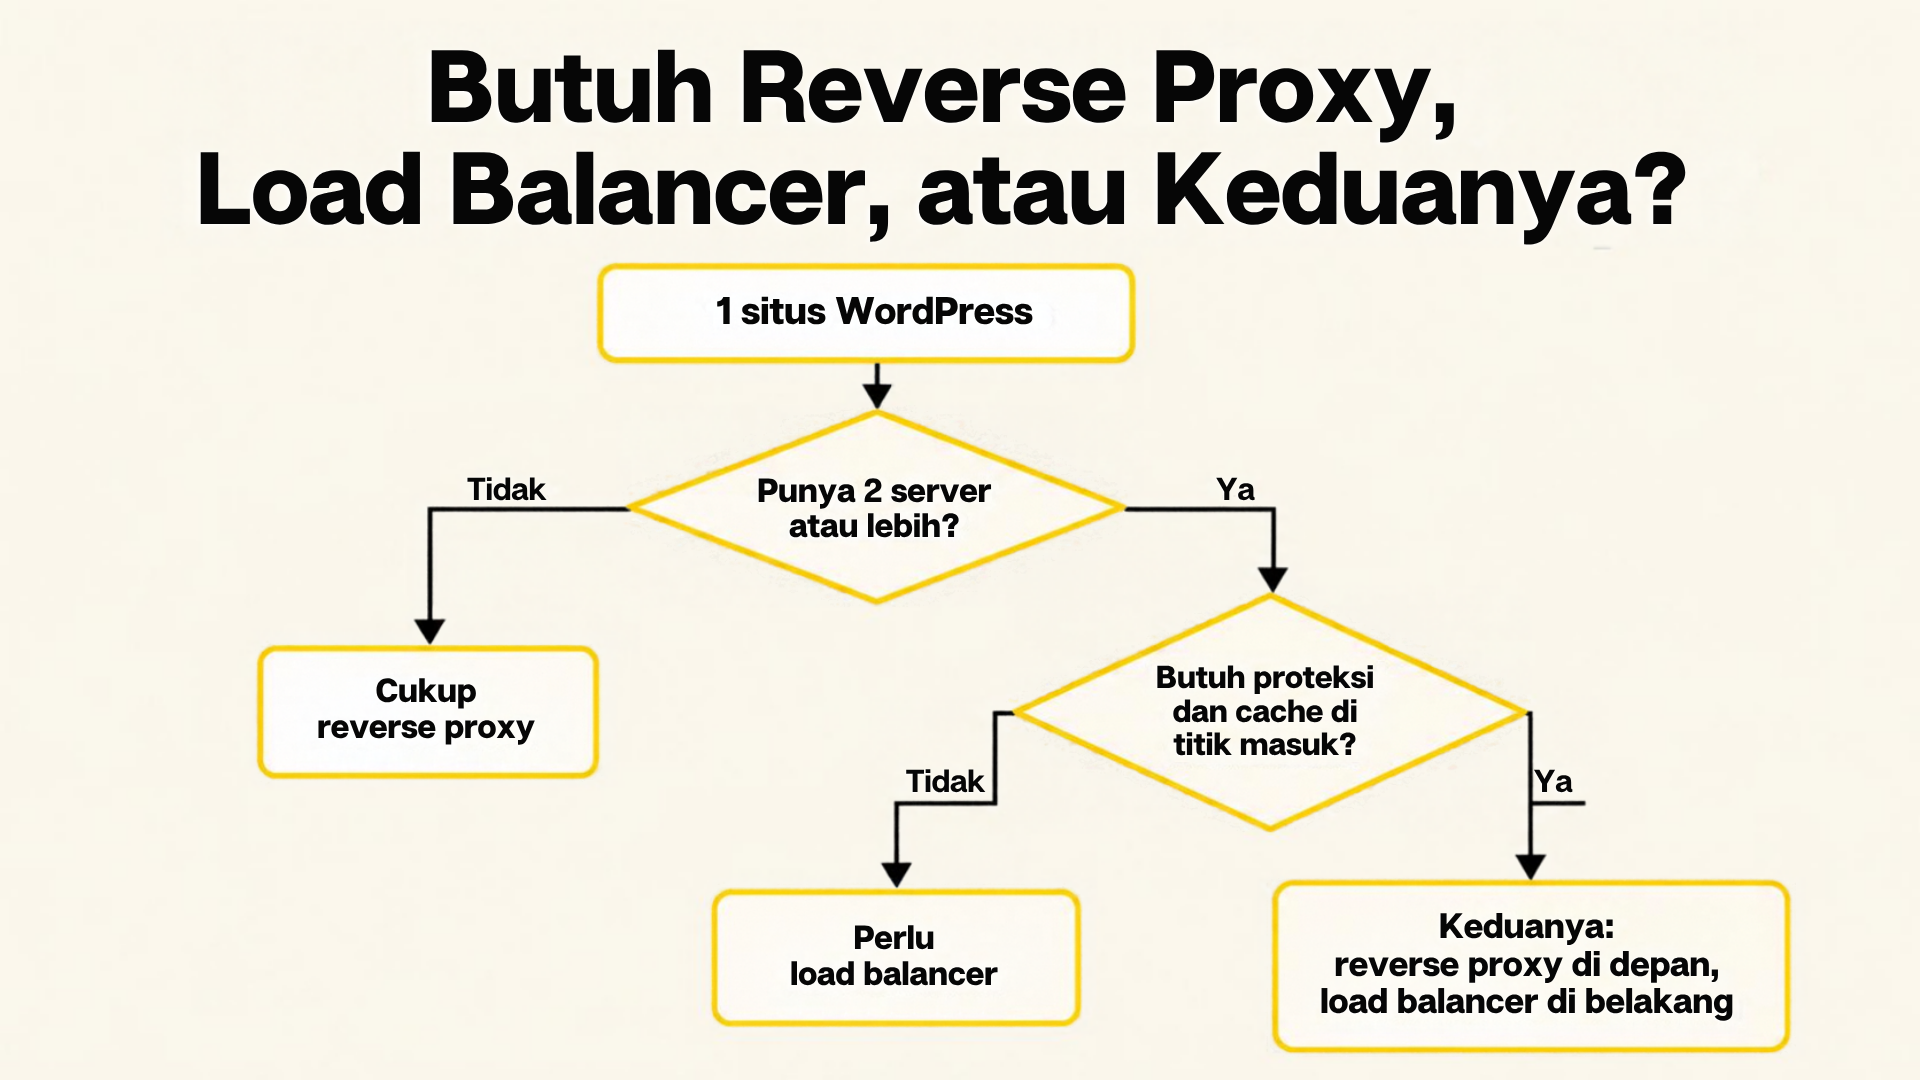
Tiga langkah berikut mengubah teori di atas menjadi keputusan arsitektur yang konkret untuk kondisimu. Kamu mulai dari memetakan jumlah mesin dan pola trafik harian, lalu menilai kebutuhan proteksi dan cache di lapisan depan. Terakhir kamu memilih lapisan kerja yang sesuai protokol dan menguji skenario gagal satu node. Kerjakan berurutan dan catat hasilnya, karena setiap langkah mempersempit pilihan sampai tersisa satu arsitektur yang paling masuk akal untuk kebutuhanmu. Hasil akhirnya satu pilihan arsitektur yang bisa kamu pertahankan dengan data. Jangan lewati urutannya.
Petakan Jumlah Node dan Pola Trafik
Hitung dulu berapa mesin backend yang kamu punya dan bagaimana trafik bergerak sepanjang hari. Satu origin dengan trafik stabil berarti pola pintu tunggal masih menang, sementara dua node atau lebih menuntut distribusi yang sadar kondisi tiap mesin. Catat pola puncak seperti promo atau kelas serentak, karena failover dinilai dari puncak beban bukan rata-rata harian. Catat juga sesi bersamaan tersibuk dari log server dan metrik CPU memori pada jam puncak sebelum melangkah ke proteksi origin. Pastikan catatan ini mencakup hari biasa dan akhir pekan, lalu bandingkan dengan kapasitas CPU satu mesinmu.
Tentukan Kebutuhan Proteksi Origin dan Caching
Daftar apa yang harus dilakukan lapisan depan sebelum request menyentuh aplikasi. Terminasi SSL, penyembunyian origin, cache aset statis, dan pembatasan laju adalah pekerjaan reverse proxy klasik yang berjalan di satu pintu masuk. Kalau daftarmu penuh kebutuhan ini dan backend hanya satu, pintu tunggal sudah menjawab semuanya. Kalau request wajib terlayani saat satu mesin mati, tidak ada proteksi depan yang menggantikan node kedua dan kamu butuh distribusi. Pisahkan dua jenis kebutuhan ini agar jelas lapisan mana yang dibangun lebih dulu beserta anggarannya.
Pilih Lapisan Lalu Uji Kegagalan
Pilih lapisan kerja sesuai protokol, lalu uji kegagalan sebelum menambah kompleksitas dan biaya operasional. Trafik HTTP yang butuh routing path dan cookie memakai Layer 7, trafik non-HTTP atau yang mengejar throughput memakai Layer 4. Setelah memilih, matikan satu node di lingkungan uji dan pastikan trafik pindah ke node sehat tanpa intervensi manual. Catat waktu pemulihan sebagai baseline ketahanan arsitekturmu untuk dibandingkan dengan target downtime bisnis. Uji juga skenario satu node lambat, bukan hanya mati total. Kalau uji ini gagal, arsitekturmu belum layak produksi dan harus diperbaiki dulu.
Rekomendasi untuk Website WordPress
Situs WordPress tunggal dengan trafik normal paling hemat berjalan sebagai satu origin di balik reverse proxy. Cache aset statis, terminasi SSL, dan proteksi depan menutup hampir semua kebutuhan harian. Biaya dan kerumitan tetap rendah sehingga energimu fokus ke konten dan plugin. Artikel pembanding web server, cache memori, dan komputasi akan ditautkan di sini setelah terbit.
Trafik besar atau tuntutan uptime tinggi mengubah jawaban menjadi multi-node di balik load balancer. Beberapa origin berbagi beban, satu node boleh mati tanpa mematikan situs, dan update berjalan tanpa downtime. Kalau kamu ingin satu situs WordPress terkelola tanpa mengurus server, lihat Cloud Hosting Mordenhost. Kalau butuh server penuh pengelolaan untuk arsitektur kustom multi-node, ada Managed VPS mulai Rp950.000 per bulan.
Kesimpulan
Intinya tiga hal. Reverse proxy adalah pintu depan yang melindungi satu origin, load balancer adalah pembagi trafik untuk banyak node, dan keduanya sering bekerja bersama dalam satu topologi produksi. Pilih berdasarkan jumlah backend dan kebutuhan uptime, bukan berdasarkan tren. Arsitektur yang tepat hari ini bisa berubah saat trafik berlipat, jadi catat pilihanmu beserta alasannya. Kalau fondasi hostingnya masih kabur, baca cara kerja hosting dan jenis-jenisnya lalu petakan ulang arsitekturmu. Masih ragu? Sampaikan pola trafikmu lewat WhatsApp Mordenhost atau portal tiket.
Pertanyaan yang Sering Ditanya
Empat jawaban singkat untuk pertanyaan paling umum soal reverse proxy, load balancer, kecepatan website, dan dampak tiap lapisan ke pengunjung.
Apakah reverse proxy bisa dipakai sebagai load balancer?
Bisa sebagian. Perangkat seperti NGINX dan HAProxy mampu membagi trafik ke beberapa backend, tetapi pembagian sederhana bukan load balancer penuh. Tanpa health check, failover, dan algoritma lengkap, ketahanannya tidak setara.
Berapa besar trafik sebelum sebuah website butuh load balancer?
Tidak ada angka tunggal. Patokannya dua kondisi: satu node sudah tidak sanggup melayani trafik puncak, atau website wajib tetap hidup saat satu node mati. Kalau salah satunya terjadi, saatnya merancang multi-node.
Apakah load balancer membuat website jadi lebih cepat?
Tidak otomatis. Manfaat utamanya adalah ketersediaan dan kapasitas, bukan kecepatan mentah. Website terasa lebih cepat hanya jika trafik benar-benar dibagi ke beberapa node yang sebelumnya kewalahan.
Apakah reverse proxy memperlambat website?
Justru biasanya membantu. Cache aset statis dan koneksi TLS yang dioptimalkan memangkas waktu muat. Tambahan satu hop jaringan sangat kecil dibanding manfaat proteksi dan cache yang didapat.